赛虎信息丨为什么企业需要部署零信任访问控制系统?
传统边界防护模式正在失效。终端一旦接入内网,默认全员可信、权限大范围开放,横向渗透、越权访问、数据批量泄露等风险随之而来。在数据安全与网络安全形势日益复杂的今天,企业亟需从 "边界防护" 转向 "以身份为中心" 的新型安全架构。
零信任架构以 "永不信任、持续验证" 为核心,取消内外网的默认信任差异,每一次访问都需实时核验,从根本上重构企业终端安全与应用访问边界。赛虎信息-天锐蓝盾零信任访问控制系统正是这一理念的落地实践。
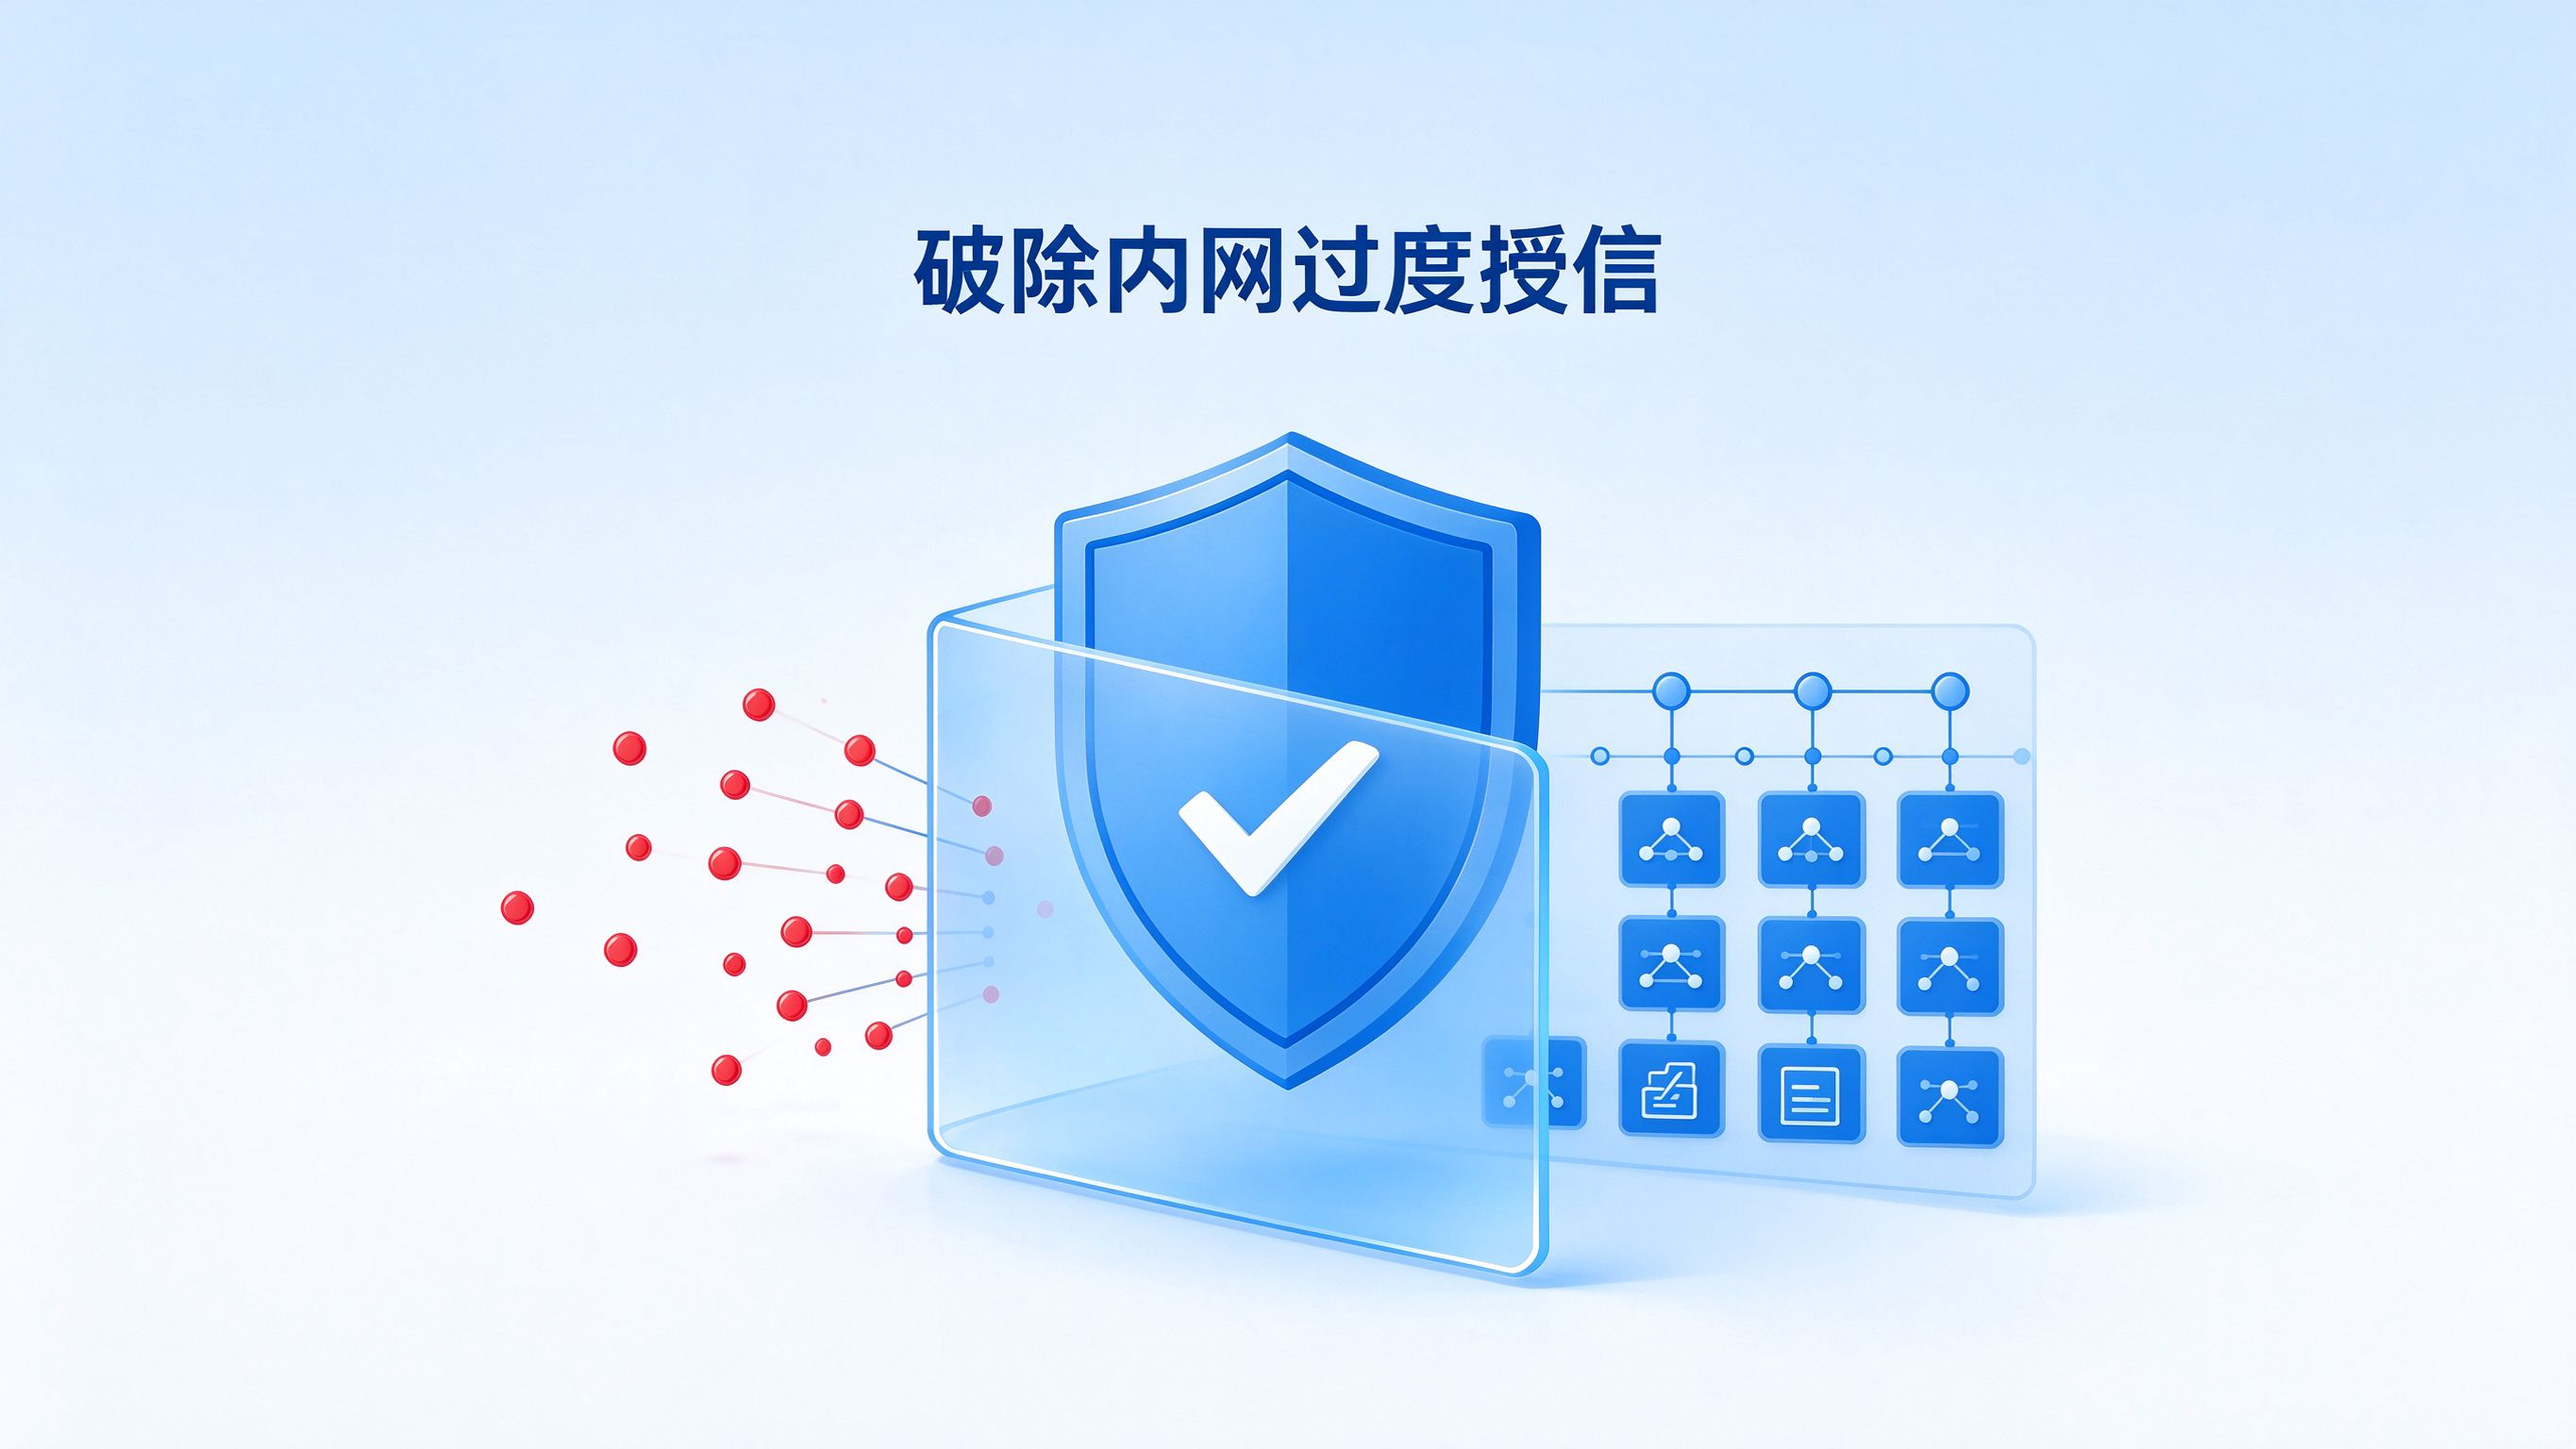
一、破除内网过度授信
赛虎信息-天锐蓝盾零信任访问控制系统不再区分 "内网即安全"。所有用户、终端、应用的访问行为均在统一策略下动态校验,从架构上堵死传统内网信任泛滥的漏洞,让攻击者难以横向移动,全面提升企业内网安全防护水位。
二、最小权限,按需授权
赛虎信息-天锐蓝盾零信任访问控制系统以身份、岗位、终端状态、接入环境为依据,为每个主体分配完成工作所需的最小权限。员工只能访问本职业务系统与资源,无法触及其他部门的涉密数据,从源头降低误操作与恶意访问带来的数据防泄密风险,适配企业分级管控需求。
三、安全支撑远程与外协接入
相较传统 VPN 权限宽泛、资源暴露面大、审计薄弱的问题,零信任访问控制让远程员工、外包人员、合作方仅能访问被授权的指定应用,整体内网架构不对外暴露。配合加密传输,兼顾移动办公效率与接入安全,成为企业替代不安全外网直连与私人组网的可靠选择。
四、全链路审计,合规可溯
所有接入时间、设备信息、访问路径与操作行为全程留痕、日志不可篡改。一旦出现异常接入或违规调取,可快速定位责任主体、追溯风险源头,并自动生成合规报表,满足等保测评、数据安全核查与数据泄露防护审计要求。
五、简化运维,降低长期成本
赛虎信息-天锐蓝盾零信任访问控制系统无需复杂的网段划分与防火墙策略配置,统一纳管内网、外网与远程终端的接入权限。轻量化部署、灵活迭代,可适配人员变动、业务扩容、信创改造与多分支组网,持续降低企业网络安全与终端安全运维整改成本。
赛虎信息-天锐蓝盾零信任访问控制解决方案基于 "永不信任、始终验证" 的核心理念,将零信任访问控制与数据泄露防护能力深度融合,构建从访问入口到数据全生命周期的端到端防护体系,破解身份冒用、权限滥用、数据泄露等核心安全难题,为企业数字化业务提供全场景的数据安全与网络安全支撑。
更多详细请查https://www.saihst.com/或者咨询李先生:17620328666领取免费试用